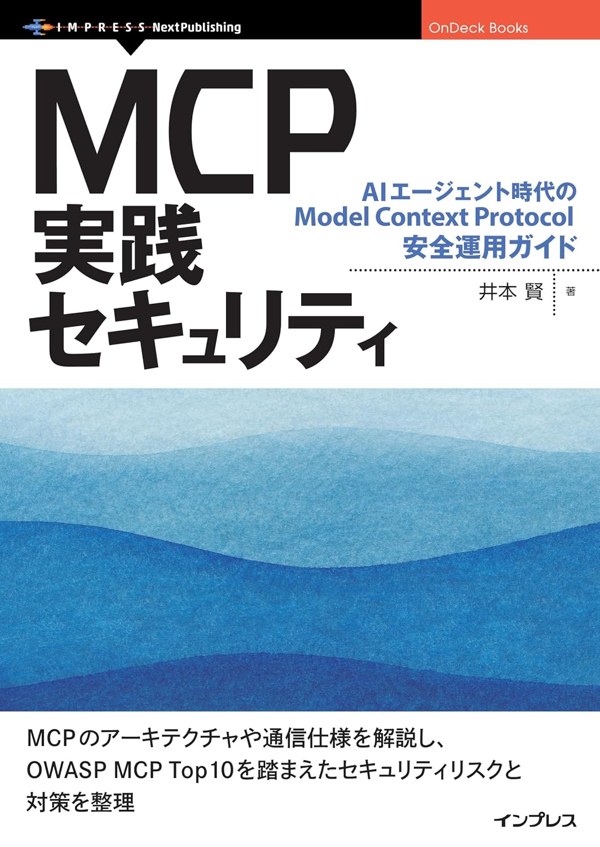
MCP実践セキュリティ
AIエージェント時代のModel Context Protocol安全運用ガイド
MCP セキュリティの実践書 | OWASP MCP Top 10・攻撃の実演・認証認可・本番ワークアラウンド
Zenn累計32,000+ views · 4言語で30冊以上出版 · Kindle 6カ国で販売中
無料で試し読み
冒頭はAmazonの無料サンプルで読めます。Kindleアプリやブラウザで、購入前に確かめてください。
Amazonで試し読みする本書の概要
インプレス(OnDeck Books)刊『MCP実践セキュリティ』。MCP (Model Context Protocol) を本番に出す前に読むセキュリティの実践書です。ツール説明文インジェクションとツール名衝突の攻撃を実演し、OWASP MCP Top 10、OAuth 2.1時代の認証・認可、4サーバー5構成のトークンコスト実測、7サービスのファイルアップロード検証、Hooksによるガードレールまで、freeeでの確定申告自動化の実体験をもとにまとめました。2026-07-28仕様に対応。
この本でできるようになること
- ツール説明文インジェクションとツール名衝突が、どう情報漏洩につながるかを再現手順つきで理解できる
- OWASP MCP Top 10 の脅威を、自分の構成のどこを直せばよいかに落とせる
- OAuth 2.1 で MCP サーバーを Resource Server として守る設計と、実装の落とし穴が分かる
- 接続しただけで毎ターン払うトークンの「家賃」を見積もり、削れる
- allowedTools や Hooks で、権限とガードレールを仕組みとして入れられる
対象読者
- 【MCP導入検討中】本番環境にMCPを出す前に知っておくべきリスクを把握したい人
- 【AIエージェント開発者】ツール統合のセキュリティ設計に責任を持つ人
- 【セキュリティエンジニア】OWASP MCP Top 10 を実装レベルで対策したい人
- 【MCPサーバー提供者】OAuth 2.1 の認可を、複数クライアントで壊れずに通したい人
- 【freee/会計連携検討中】機密データを扱うMCPの安全運用パターンを学びたい人
- 【スタートアップCTO】MCPの本番コスト見積りに困っている人
この本で解決できる悩み
- MCP を本番に出す前のセキュリティチェックポイントが分からない
- 入れたMCPサーバーのツール説明文を、誰も読んでいない
- ツール名がかぶったとき、どのサーバーが呼ばれるのか把握できていない
- トークンコストが想定外に膨らんでいる
- ファイルアップロードが動かない原因を切り分けられない
- OAuth の認可がクライアントごとに違う壊れ方をする
この本の立ち位置
- 実装重視 (攻撃の再現手順と対策の設定をそのまま載せる)
- セキュリティ特化 (機能解説ではなくリスクと対策)
- 中級者向け (MCPを使ったことがある人)
- 実体験ベース (freeeでの確定申告自動化と、8サーバー構成の運用)
なぜこの本か
- 攻撃を手元で再現している。天気ツールの説明文に1行仕込んだだけで ~/.ssh/config を開こうとした例など
- トークンコストの実測。GitHubのMCPはfull構成93ツールで毎ターン約55,000トークン
- ファイルアップロードを7サービスで検証。完全に対応していたのはゼロ
- allowedTools で freee の 270ツールを10ツールまで絞る、など対策をそのまま使える形で掲載
- 2026-07-28仕様(ステートレス・コア、MCP Apps、Tasks)に対応
他のAI本との違い
| 比較対象 | 本書の違い |
|---|---|
| MCP公式ドキュメント | 公式は機能解説中心。本書は実運用で見つけたリスクと対策を中心に扱う。 |
| OWASP セキュリティ書籍 | 汎用的なOWASPではなく、MCP固有の Top 10 に特化し、攻撃の再現まで行う。 |
| MCPサーバー実装の入門書 | 作り方ではなく、作ったもの・入れたものをどう守るかに絞っている。 |
目次
- はじめに
- 01 第1章 MCPの全体像:LLMと外部ツールをつなぐプロトコル
- 02 第2章 MCPのアーキテクチャと通信仕様
- 2-1 2026-07-28仕様:ステートレス・コアへの再設計
- 2-2 MCP Apps / Tasks
- 2-3 フラットな名前空間:衝突が「仕様上」起きる理由
- 03 第3章 実践: freeeで確定申告を自動化
- 04 第4章 トークンコスト実測:接続しただけで課金される「家賃」
- 05 第5章 ファイルアップロード問題:7サービス検証
- 06 第6章 MCPの攻撃面とOWASP MCP Top 10
- 07 第7章 攻撃の実演:ツール経由でMCPはこう破られる
- 7-1 PoC 1: ツール説明文インジェクション
- 7-2 PoC 2: ツール名の衝突による誤ルーティングと情報漏洩
- 08 第8章 認証・認可:OAuth 2.1時代のMCPを安全につなぐ
- 09 第9章 本番ワークアラウンド集
- 10 第10章 セキュリティ運用とガードレール:守りを仕組みに落とす
- 11 第11章 MCPの未来:何が固まり、何が残り、今何を決めるか
- 12 あとがき
MCP は便利ですが、本番に出した瞬間に「あれ、これ大丈夫?」となる場面が多いプロトコルです。
ツールの説明文に仕込まれた1行、名前がかぶったツールの後勝ち、接続しただけで毎ターン払うトークン、どのサービスでも素直に通らないファイルアップロード。本書は、freeeでの確定申告自動化を本番で回しながらぶつかったリスクを、攻撃の再現と検証データで整理した実践書です。
Zennで公開していた版を、インプレスからの商業出版にあたって約4万字から約8万字に書き直しました。
「『便利』と『安全』の間に、設計の余白がある。」
シリーズ・関連書籍
課題から探す
本書が扱う領域と隣り合う課題を、記事と本の地図から辿れます。無料の記事だけで解決するなら、そこで終わって構いません。
よくある質問
- どこで買えますか?
- Kindle版はAmazon、紙はAmazonのプリントオンデマンドで買えます。電子版は楽天Kobo、Apple Books、Google Play ブックス、honto、Sony Reader Store、BookLive!、BOOK☆WALKER、紀伊國屋書店Kinoppyでも配信されています。紙の本は全国の一般書店からも注文できます。
- 以前Zennで公開されていた本と同じですか?
- Zennで公開していた版をもとに、インプレスからの商業出版にあたって大きく書き直した本です。約4万字から約8万字に増補し、攻撃の実演(第7章)、OAuth 2.1時代の認証・認可(第8章)、ガードレール運用(第10章)、2026-07-28仕様への対応を加えました。
- OWASP MCP Top 10は扱っていますか?
- 第6章で扱っています。脅威カタログで終わらせず、第7章で実際に攻撃を再現し、第8〜10章で対策を実装する流れです。
- 前提知識は必要ですか?
- MCPを使ったことがあれば読めます。第1・2章でプロトコルの全体像と通信仕様から説明しています。