『MCP実践セキュリティ』を書きました — 各章の裏にある検証記事
2026年10月16日、インプレス(OnDeck Books)から『MCP実践セキュリティ AIエージェント時代のModel Context Protocol安全運用ガイド』を刊行しました。
自分の原稿が編集部の審査を通り、編集さんと校正さんの手が入って、電子書籍ストアと書店に並ぶ。初校では100か所以上の赤字をいただきました。表記の揺れどころか言い回しまで直されていて、読み返すと、自分の原稿なのに自分より文章がうまい。すこし複雑な気持ちです。
この記事は、本の宣伝であると同時に、種明かしです。本に書いた話の多くは、いきなり本として書いたものではなく、先にこのブログで手を動かして検証したものでした。各章の裏に、どの検証があるのか。地図にして並べます。本を読む前でも、気になる章の記事だけ先につまみ食いできます。
きっかけは、領収書が添付できなかったこと
2026年3月、確定申告の締め切りが迫るなか、freee の MCP サーバー(当時は公式化前の @him0/freee-mcp)で経費処理を自動化しようとしていました。「12月の電気代8,500円を水道光熱費で登録して」と頼むだけで仕訳が数秒ででき上がる。これはすごい、と思いました。
次の瞬間、手が止まりました。領収書の添付ができない。 multipart/form-data を要求されて、400 が返ってくる。経費の証憑は保存が義務づけられているので、ここは避けて通れません。タスクの90%が自動化できて、最後の10%で手作業に戻される。確定申告の締め切り前に、いちばん見たくない景色です。
この顛末は、当時 Qiita にも書きました(個人事業主がfreee-mcpで確定申告しようとしたら、MCPには領収書すら送れなかった話)。経費登録そのものは速くて感動した話や、トークン代が freee の月額より高くつきそうだった話も含めて、freee-mcp 確定申告の3部作にしてあります。
この体験が、本の全部の出発点になりました。MCP の「できること」ではなく「できないこと」と「危ないこと」を、順番に調べていくことにしたのです。
各章と、その裏にある検証記事
本は基礎 → 制約・コスト → セキュリティ → 運用 → 展望の5部構成です。章ごとに、裏にある記事を並べます。
第1部 基礎(第1章・第2章)
MCP の全体像と、2026-07-28 仕様を踏まえた通信の話です。この版で仕様は「公開以来最大の改訂」を受け、セッションが消えてステートレスになりました。なぜそうなったのかは MCP 2026-07-28はなぜステートレスか に、SEP の動機から書いています。
第2章では双方向通信(Sampling)も扱います。「サーバーがクライアントの LLM を呼ぶ」この仕組みは攻撃の足がかりになり得ますが、その前に確かめることがあります。手元のクライアントは、そもそも Sampling に応じるのか。測ってみた記録が MCP SamplingはClaude Codeで動かない です。
第2部 制約とコスト(第3章〜第5章)
第3章は、冒頭の freee の確定申告自動化を一章かけて書いたものです。何がうまくいって、何で躓いたのか。こればかりは本で読んでください。
第4章はトークンの「家賃」の話です。MCP サーバーは、接続してツールを一つも呼ばなくても、ツール定義を読み込むだけでトークンを消費します。何サービスか実測した記録が MCPサーバーに接続しただけでトークンが消える です。公開前にこの家賃を採点するツールも作って、MCPサーバーを公開する前のpre-flight に置きました。
第5章は、冒頭の領収書問題を7サービスに広げて検証した章です。完全対応はいくつあったか。答えは MCPのファイル添付7サービス実測 にあります(ネタバレすると、ゼロでした)。
第3部 セキュリティ(第6章〜第8章)
本の核心です(と、ここだけ少し大きい声で言わせてください)。第6章は OWASP MCP Top 10 を軸に、攻撃面の広さを数字で見ます。測定研究では、動いているリモートMCPサーバーの約40%が認証なしで公開されていました。この地図は 公開MCPサーバーの約40%は認証なし に整理しています。
第7章は攻撃の実演(PoC)です。「大阪の天気は?」と聞いただけで、Claude が ~/.ssh/config を開こうとしました。ツールの説明文に1行仕込んだだけで、です。説明文は、プロンプトでした。この説明文の検査をどこまで自動化できるかを試した記録が MCP tool descriptionの穴7本 です。実装で踏んだ地雷をまとめて晒した MCPで私が踏んだ地雷7つ も、この部と重なります。
第8章は OAuth 2.1 時代の認証・認可です。仕様どおりに実装したら、クライアントによって動いたり動かなかったりしました。この破綻の話は地雷7つの記事の後半に入っています。
第4部 運用(第9章・第10章)
第9章は、今すぐ効くワークアラウンド集です。allowedTools でツールを絞る、ファイルは MCP の外側で受け渡す。冒頭の領収書問題の決着も、ここにあります。
第10章は、守りを「仕組み」にする章です。承認・監査・インベントリと、Hooks によるガードレール。承認ゲートを allow/ask/deny の3層に割った設計は MCP承認ゲートを3層に分けた に書いています。
第5部 展望(第11章)
2026-07-28 仕様で何が固まり、何が未解決で、読者は今何を決めるべきか。ここは本にしかない締めです。
本で新しく書いたこと
記事がある章ばかり並べましたが、記事に無い部分こそ本の価値だと思っています。freee の確定申告を一章かけて書いた第3章、OAuth 2.1 の第8章、ワークアラウンドを束ねた第9章、そして展望の第11章。そして何より、散らばっていた検証を「攻撃 → 防御 → 運用」の順に並べ直し、編集の手が入って通して読める形になったこと。これは記事の寄せ集めでは出せませんでした。
ばらばらに書いていた頃の自分に、この一冊を渡したかった。
どこで買えるか
Kindle、紙の本(プリントオンデマンド)、楽天Kobo、Apple Books、Google Play ブックス、honto、Sony Reader Store、BookLive!、紀伊國屋書店 Kinoppy。購入先はすべて 『MCP実践セキュリティ』のページ にまとめてあります。
MCP を本番に出すのが少しでも怖いなら、上の記事をいくつか読んでみてください。そのうえで「これは一冊で通して読みたい」と思ったら、そのとき本を開いてもらえたら嬉しいです。
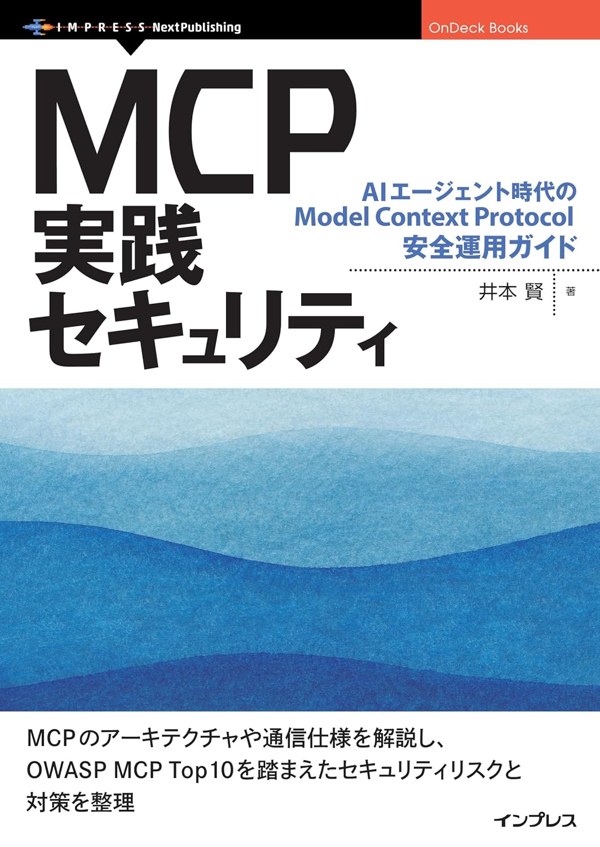 関連書籍 MCP実践セキュリティ MCP セキュリティの実践書 | OWASP MCP Top 10・攻撃の実演・認証認可・本番ワークアラウンド 書籍ページを見る →
この記事は役に立ちましたか?