Claude Code auto mode: 1 dia só o Bash travou
Em auto mode, o Claude Code deveria aprovar tudo sozinho. Durante um dia inteiro, só o Bash parou de rodar. Read, Grep, Edit continuaram normais.
O erro vinha neste formato:
Error: <model> is temporarily unavailable, so auto mode cannot determine
the safety of Bash right now. Wait briefly and then try this action again.
Não dava pra rodar nem git status. Mas abrir arquivo com Read funcionava. Muito específico pra ser bug meu.
Esse post é o que eu descobri depois de passar o dia perdido. O estudo completo (mensagens de erro, issue trackers, design do hook) está no post original em inglês. Aqui eu reescrevo pra português com o resumo e a parte que importa pra quem usa Claude Code todo dia.
O que de fato estava acontecendo
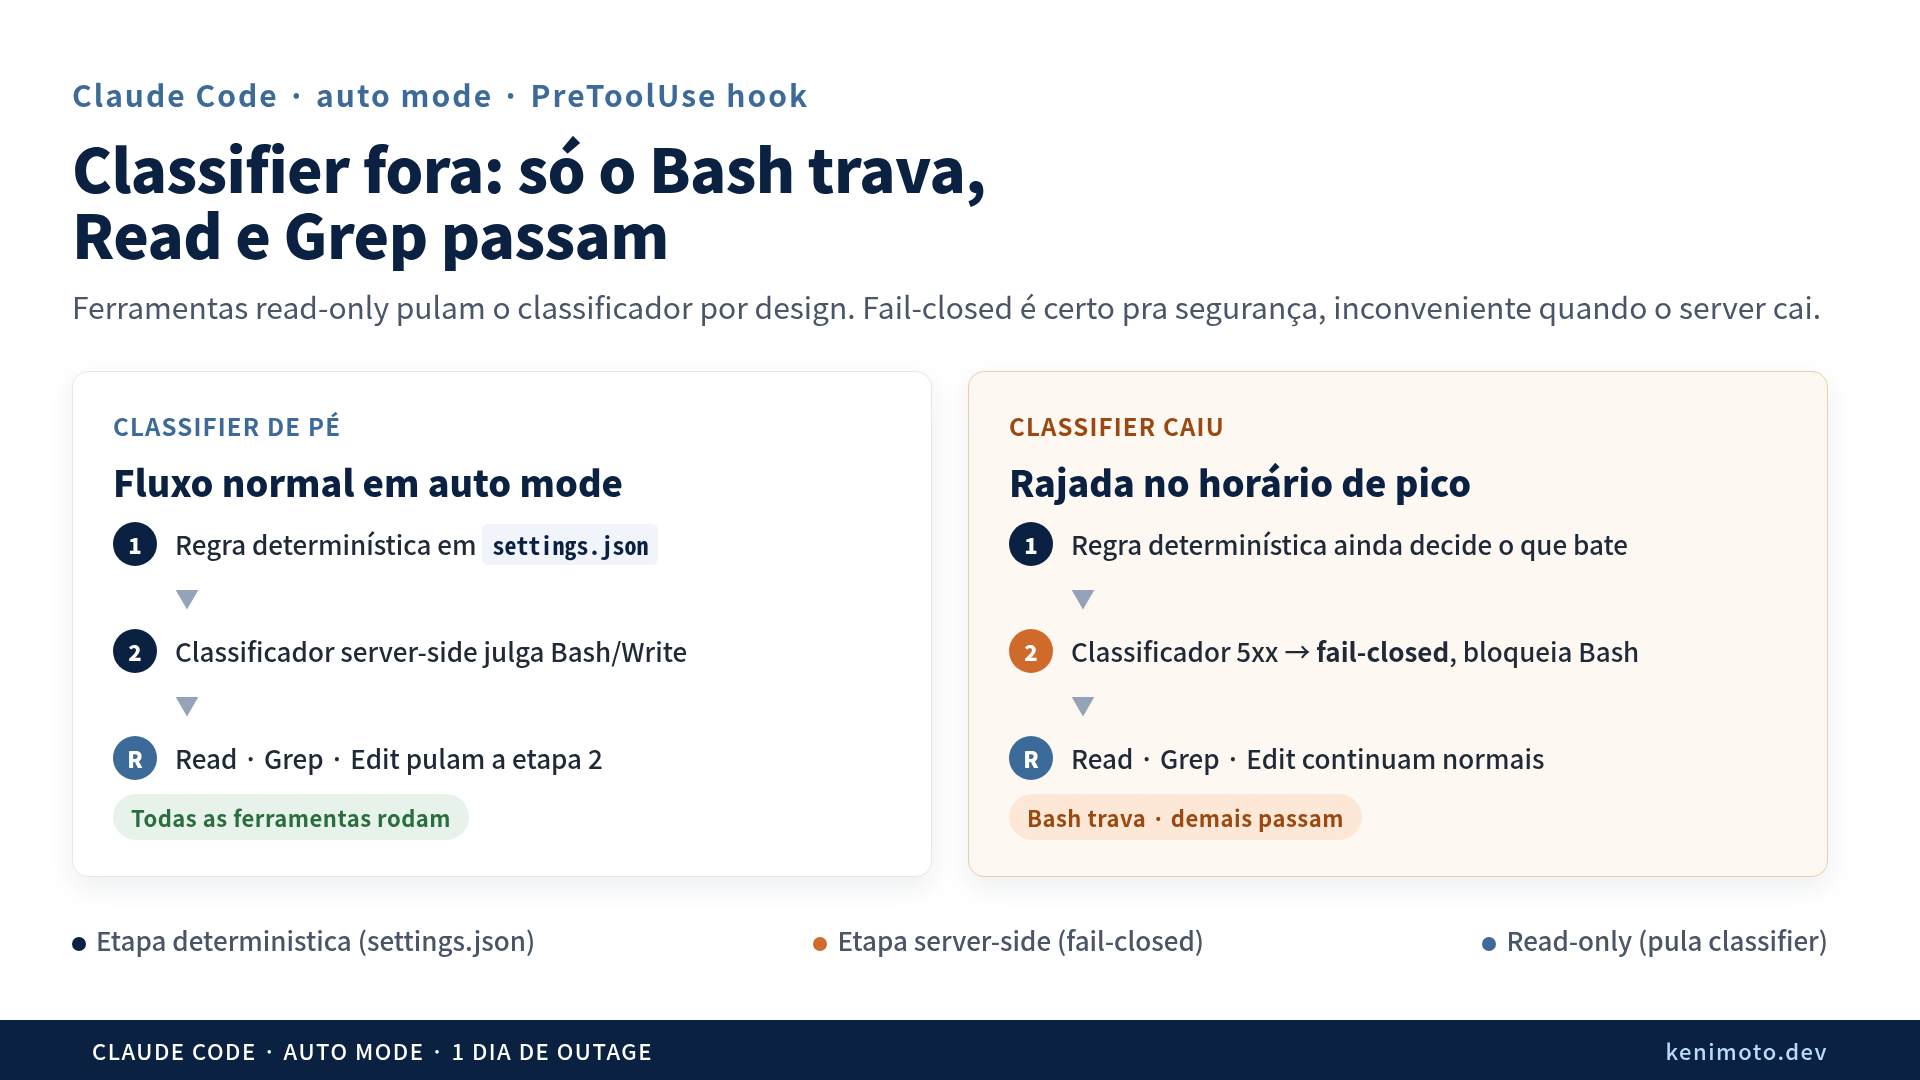
Em auto mode, cada comando passa por duas etapas.
Etapa 1 é a regra determinística em settings.json. Comandos que batem com uma regra como Bash(git status) são aprovados ali mesmo.
Etapa 2 é o protagonista: um classificador de segurança server-side da Anthropic. Comandos que a etapa 1 não decide vão pra um modelo de julgamento no lado deles. Comando seguro = auto-aprovado, comando perigoso = bloqueado. É esse classificador que faz o auto mode existir sem rodar rm -rf por conta própria.
Quando o classificador cai, o Claude Code fail-closed: erra pro lado seguro e bloqueia a ferramenta inteira. “Se não dá pra julgar, não roda” é a decisão certa pra um sistema de segurança. Mas o classificador depende do modelo upstream, e quando esse modelo tem rajada de instabilidade no horário de pico, o Bash fica inutilizável até a rajada passar.
A última linha da mensagem de erro era o indício: “read-only operations do not require the classifier.” Read, Grep e Edit (leitura) pulam o classificador por design. Só ferramentas com side effect passam pelo julgamento. Por isso parecia que só o Bash estava sendo singularizado.
O que dava pra observar no transcript
Fazendo grep no transcript da sessão do dia, os fatos batiam assim:
- Bash estava bloqueado. Write também, por um breve momento. Bate com “ferramentas com side effect vão pro classificador”
- Read, Edit e Grep via subagent rodaram o dia todo sem problema
- Desligar auto mode restaurou tudo na hora. Volta pro fluxo de aprovação manual, humano aprova, classificador fora do loop
Conclusão: incidente de disponibilidade no server. Nada pra consertar na minha máquina.
Já tinha issue aberta
Procurando pela mensagem de erro, apareceram relatos no repo oficial:
- #74949 (CLOSED): rajadas no horário de pico, fail-closed bloqueando quase todos os comandos compostos. Exatamente a minha experiência
- #68437 (CLOSED): classificador reportando “temporarily unavailable” enquanto geração normal funcionava
A observação afiada do #74949: comandos compostos com && ou | não dá pra avaliar estaticamente. Então, por mais que você registre regras allow, elas vão pro classificador mesmo assim. O conserto ingênuo de “registra seus comandos frequentes como allow rule” ajuda só nos comandos únicos. Meu uso real é cd hoge && npm test. Essa alavanca praticamente não move nada.
As três opções na mesa
Do que achei, tinha três opções no lado do usuário:
| Opção | Efeito | Limitação |
|---|---|---|
Registrar comandos frequentes em permissions.allow | Comandos que batem pulam o classificador | Compostos não dá pra avaliar estaticamente, vão pro classificador mesmo assim |
| Desligar auto mode manualmente durante outages | Recuperação confiável | Você tem que perceber e alternar. Rajada é intermitente, então fica indo e voltando |
| Retornar julgamento próprio de um hook PreToolUse | Se o hook retornar allow, o classificador nunca é alcançado | O bypass é permanente, não só durante outage |
A terceira parece limpa à primeira vista. O PreToolUse hook roda um script antes da execução e pode retornar JSON com decisão: permissionDecision: "allow" pula o fluxo todo, "deny" bloqueia, "ask" sobe pro humano, e retornar nada segue o fluxo normal.
Escreve um script que retorna ask pra um denylist de padrões perigosos e allow pro resto, e você tem um classificador local, imune a outage server-side.
Só tem um problema de base: o bypass vale também quando o classificador tá saudável. O modelo de julgamento da Anthropic lê contexto bem melhor que um denylist escrito à mão. Jogar esse julgamento fora durante operação normal pra se defender de outage ocasional é o contrário do que eu queria.
O que eu queria de verdade era condicional: classificador quando tá de pé, julgamento local só quando cai.
Fail-open só durante outage dá pra fazer?
Pra condicional funcionar, o hook precisa saber que o classificador tá fora. Não tem API pra checar a saúde dele. Eu quase desisti aqui, mas existe um canal indireto de detecção.
Hooks recebem transcript_path por stdin. É o caminho do log JSONL da conversa, e quando uma ferramenta é bloqueada por outage, a própria mensagem de erro é gravada no transcript. O texto do erro no topo deste post saiu de um grep no transcript do dia.
Então o hook pode funcionar assim:
- Operação normal: nenhum rastro de erro no transcript → retorna nada. Segue o fluxo normal (classificador). Zero mudança de comportamento
- Erro “cannot determine the safety” nos últimos 10 minutos do transcript → modo outage. Retorna
allowse o comando não bate com o denylist - Dez minutos sem erro novo → volta automaticamente ao normal
Como a detecção depende de “ter sido bloqueado uma vez”, o primeiro tiro sempre falha. Mas o Claude Code retenta comandos bloqueados, então na prática vira “passa no segundo tiro”. Toma o primeiro fail-closed na cabeça, surfa o resto da rajada no julgamento local. É compromisso, mas funcional.
Esqueleto do script
Ainda não verificado, nível de design, mas o esqueleto do script:
#!/bin/bash
# classifier-outage-fallback.sh — PreToolUse (matcher: Bash)
set -euo pipefail
input=$(cat)
transcript=$(jq -r '.transcript_path' <<<"$input")
cmd=$(jq -r '.tool_input.command // empty' <<<"$input")

outage() {
  # algum erro de classificador-fora nos últimos 10 min do transcript?
  tail -n 400 "$transcript" 2>/dev/null \
    | jq -c 'select(.timestamp? and
        ((.timestamp | fromdateiso8601) > (now - 600)))' 2>/dev/null \
    | grep -q 'cannot determine the safety'
}

dangerous() {
  grep -Eq 'rm +-rf|--force|--no-verify|reset +--hard|-fd?D' <<<"$cmd"
}

if ! outage; then
  exit 0  # normal: não retorna decisão, deixa pro classificador
fi

if dangerous; then
  jq -n '{hookSpecificOutput: {hookEventName: "PreToolUse",
    permissionDecision: "ask",
    permissionDecisionReason: "outage: padrao perigoso, pergunta pro humano"}}'
else
  jq -n '{hookSpecificOutput: {hookEventName: "PreToolUse",
    permissionDecision: "allow",
    permissionDecisionReason: "outage: fora do denylist, allow provisorio"}}'
fi
Registro em settings.json:
{
  "hooks": {
    "PreToolUse": [
      {
        "matcher": "Bash",
        "hooks": [
          {
            "type": "command",
            "command": "${CLAUDE_PROJECT_DIR}/.claude/hooks/classifier-outage-fallback.sh"
          }
        ]
      }
    ]
  }
}
Se eu adotar, o plano é faseado: rodar em warn-only por uns dias, só logando decisões sem intervir, e ativar depois de confirmar que não tem julgamento ruim.
Três buracos no design
Eu enxergo três buracos.
O match da string de erro é frágil. A detecção depende do literal “cannot determine the safety”. Uma atualização do Claude Code que reescreva a mensagem mata a detecção em silêncio. A salvação: nesse caso o hook volta ao comportamento normal (fail-closed). Nunca falha pro lado perigoso. O próprio modo de falha é seguro.
Escrita de transcript é assíncrona. O doc oficial diz que o arquivo é escrito de forma assíncrona e pode atrasar em relação à memória. Às vezes o erro mais recente ainda não bateu no arquivo, então a detecção pode atrasar segundos a dezenas de segundos. Rajada dura minutos, então o impacto prático é pequeno, mas tomar o segundo tiro também, além do primeiro, vai acontecer.
O denylist vira sua segurança. Durante outage, regex escrito à mão substitui o classificador. Pega padrões óbvios como rm -rf e --force, mas não pega perigo que depende de contexto, tipo um redirect sobrescrevendo arquivo crítico. Só funciona se você tratar isso como regime temporário de outage e manter o denylist conservativamente gordo.
Não adotei ainda
Depois de todo esse projeto, o hook segue sem entrar em produção. A razão é simples: não dá pra saber se a frequência de outage persiste.
Problema de server-side se resolve melhor no server-side, e o #68437 estar CLOSED sugere que melhorias estão chegando. Então primeiro: atualizar o CLI pra última versão e observar uns dias. Se continuar pegando outage com rotina, o rollout começa warn-only. A contramedida tem custo próprio (manutenção, atualização do denylist, acompanhar mudanças de mensagem upstream), então vou ver a frequência real antes de pagar.
Acabei projetando uma mitigação inteira de birra depois de perder um dia, mas o takeaway real foi entender a máquina. O julgamento de segurança do auto mode depende de um modelo server-side e é protegido por fail-closed. Read-only pulando julgamento, a mensagem de erro carregando dica da solução: uma vez que você conhece o design, tudo fica coerente. Enquanto ele tiver de pé.
Resumo
- Bloqueio do Bash em auto mode foi outage de classificador server-side + design fail-closed. Nada pra consertar localmente
- Ferramentas read-only pulam o classificador e continuam funcionando; desligar auto mode volta pra aprovação humana e recupera na hora
- Allow rules não ajudam com comandos compostos (#74949)
- Um hook PreToolUse que observa o transcript pode implementar “fail-open só durante outage” sem mudar o comportamento normal
- Adoção espera uma atualização do CLI e uma janela de re-observação. Contramedida tem custo também
Post original em inglês com a timeline completa: When Claude Code’s Auto Mode Blocks Only Bash. Se o autopiloto do Claude Code te preocupa pelo lado de supply-chain, as 3 defesas contra o Shai-Hulud cobrem o outro vetor do mesmo auto mode.
ken imoto · WebRTC & Voice AI engineer · kenimoto.dev · TabNews
 Livro relacionado Practical Claude Code Tutorial de Claude Code | padrões de CLAUDE.md, design de Plan Mode e workflows de equipe Ver a página do livro →
Este artigo foi útil?