OAuth Claude banido? Pentagon: 3 reações erradas
Em 19 de fevereiro de 2026, um post citando a política oficial da Anthropic colheu 2,01 milhões de impressões em três dias. A mensagem — “Anthropic baniu OAuth do Claude em qualquer ferramenta de terceiros!” — fez muita gente clicar em “cancelar MAX” sem ler a página seguinte.
Oito dias depois, em 27 de fevereiro, o Pentagon formalizou outra bomba: designou a Anthropic como “risco de cadeia de suprimentos”, e o próprio presidente Trump mandou todas as agências federais pararem de usar Claude. Em setembro, a corte federal de apelações do D.C. Circuit manteve a designação em decisão 2-1. É a primeira vez na história que uma empresa americana recebe esse carimbo em público.
Dois meses de leitura ruim nessas duas histórias criaram três reações erradas que custaram cancelamentos, migrações desnecessárias e horas de retrabalho. Eu quase cometi a primeira. Vou destrinchar as três e dizer o que a RSP da Anthropic realmente diz.
O que o OAuth “banido” era de fato
Reconstituindo. Rob Zolkos pôs no X a mudança do texto oficial da Anthropic — e o texto, isolado, parecia dizer que todo uso de tokens OAuth do Free/Pro/Max fora da CLI oficial estava proibido. OpenClaw virou tema. Mac Minis “sempre ligados rodando Claude” entraram em pânico.
Dois dias depois, Thariq Shihipar, engenheiro do time Claude Code na Anthropic, veio corrigir no X:
“Causamos confusão ao publicar uma limpeza de documentação. Nothing is changing about how you can use the Agent SDK and MAX subscriptions.”
Em resposta ao The New Stack, o time de comunicação da Anthropic confirmou o post do Thariq como posição oficial. O que estava realmente proibido era bem mais estreito do que o pânico sugeriu:
Uso pessoal: você logado na sua conta Pro/Max, rodando OpenClaw ✅
Uso comercial: desenvolvedor terceiro revendendo sua conta como "serviço" ❌
Esse recorte sempre esteve lá nos termos. A limpeza da documentação apagou nuances e deixou a frase soando universal. É verdade que a Anthropic adicionou salvaguardas no servidor a partir de 9 de janeiro, bloqueando tokens de assinatura em CLIs não-oficiais contra endpoints de produção. Mas “banir OpenClaw do seu notebook” nunca aconteceu, e o Thariq disse isso explicitamente.
O Pentagon formalizou a designação. Isso é real, e é diferente.
A segunda história é mais séria. Em 27 de fevereiro, Pete Hegseth designou formalmente a Anthropic como “supply chain risk”. Trump assinou uma diretiva ordenando que agências federais parem de usar Claude. A Anthropic é a primeira empresa americana a receber esse rótulo em público (a designação sempre foi usada para fornecedores de adversários estrangeiros).
O estopim: a Anthropic recusa certos usos militares (armas autônomas, vigilância em massa), e isso bateu de frente com Palantir, que usava Claude no trabalho mais sensível com o DoD. Palantir vai ter que achar outro modelo.
Em março, uma juíza federal da Califórnia (Rita Lin) concedeu liminar contra a designação — “retaliação em violação da Primeira Emenda” — e em agosto transformou a liminar em sentença final. Mas no circuito paralelo, em setembro, a corte de apelações do D.C. Circuit manteve a designação em decisão 2-1. A última palavra, no momento em que escrevo (novembro de 2026), é com o Pentagon — Anthropic pediu rehearing em outubro.
Aqui está a leitura que não circulou no pânico inicial: o conflito é sobre uso militar, não sobre Claude Code no seu laptop. A designação não afeta uso civil, não afeta API comercial pay-as-you-go, não afeta Bedrock ou Vertex. Afeta contratos federais, Palantir, e empresas de defesa que precisam provar não-uso de Anthropic nos próximos ciclos de licitação.
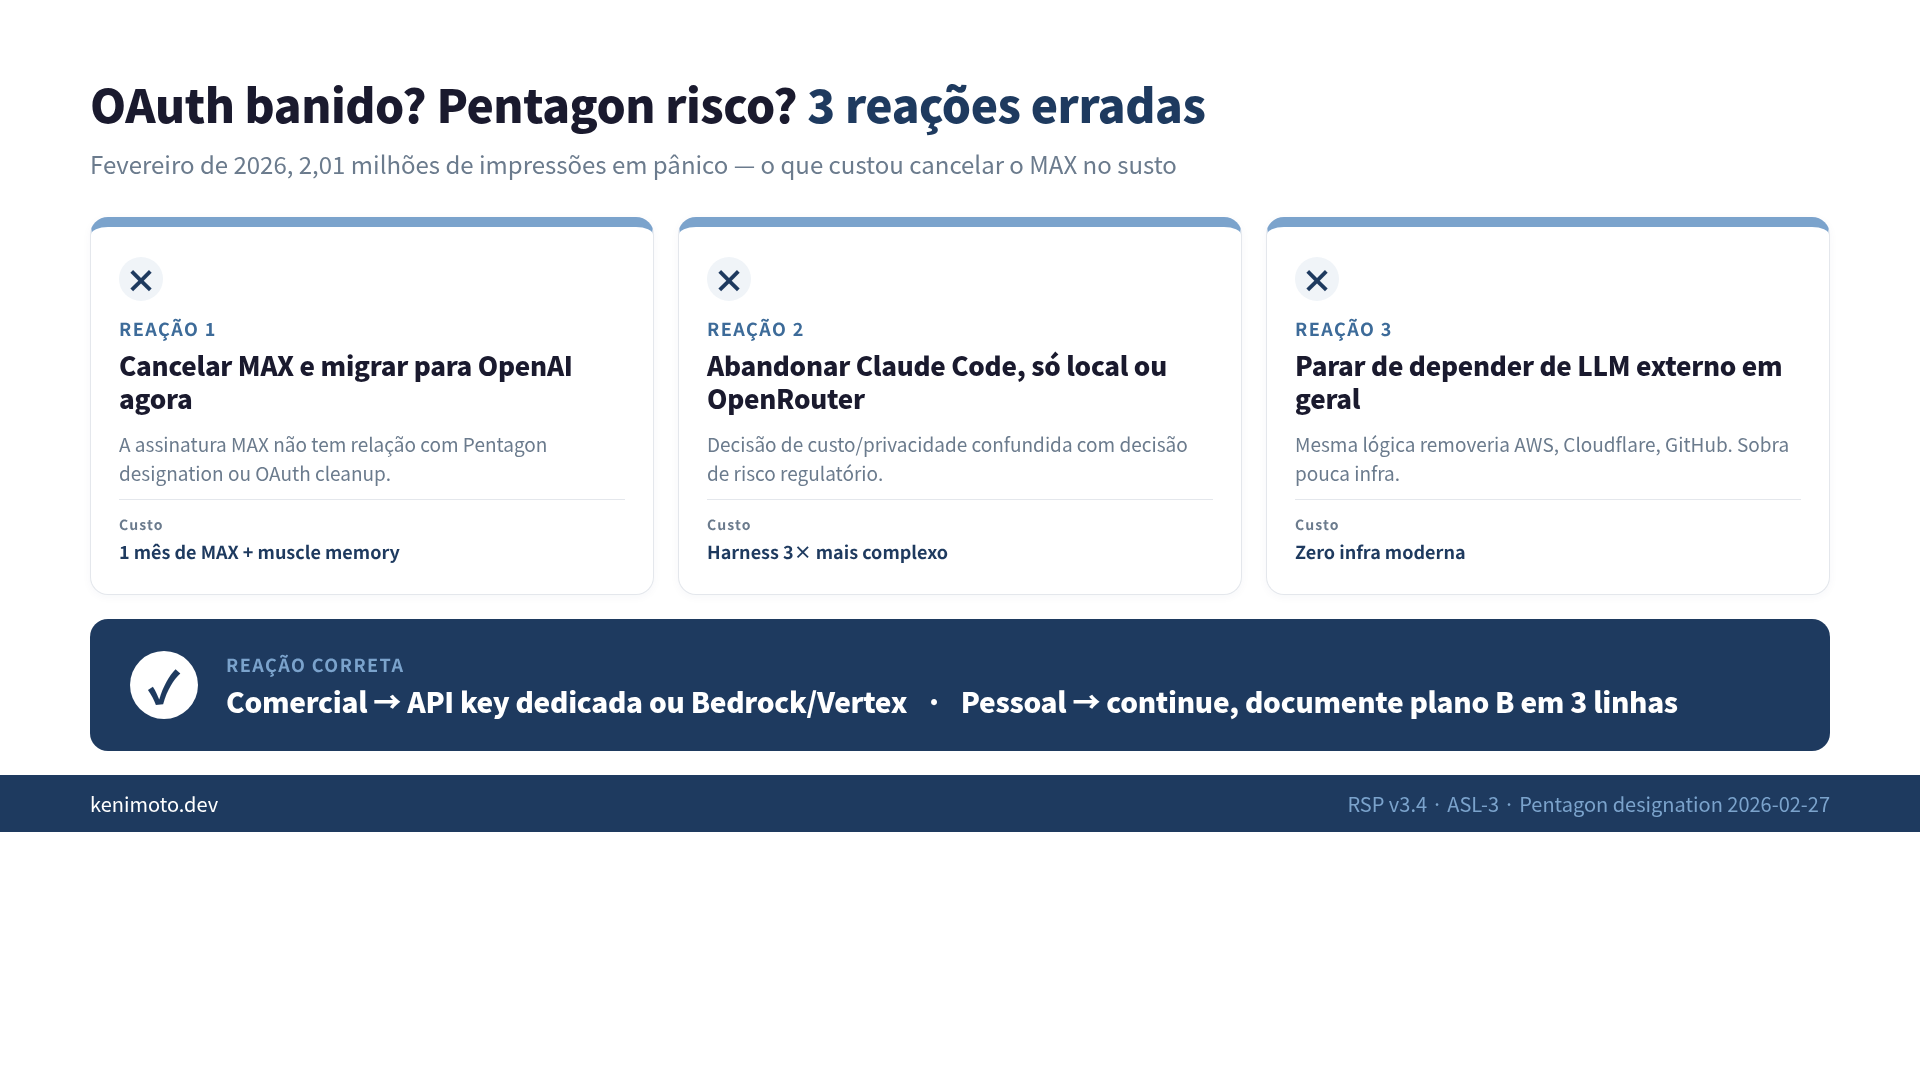
3 reações erradas
Aqui estão as três reações que vi (ou fiz) nesses meses.
Reação 1: “Vou cancelar o MAX agora e migrar para OpenAI”
Essa é a mais cara, e é a que eu quase fiz na primeira semana. A sua assinatura MAX não tem relação com a decisão do Pentagon. Zero. O Pentagon não bloqueia uso civil. E a confusão em torno do OAuth foi sobre revenda terceirizada, não sobre você rodando ferramentas com sua conta.
Custo real dessa reação: um mês de MAX perdido, dias de retreinamento de memória muscular em outro agente, e perda do contexto acumulado em CLAUDE.md e configurações próprias que você construiu nos últimos meses.
Reação correta: se você faz uso comercial (vender ferramenta terceira que loga como você no Claude.ai), migre para API key dedicada da Anthropic ou Bedrock/Vertex. Se é uso pessoal, continue onde estava.
Reação 2: “Vou abandonar Claude Code e usar só OpenRouter ou modelos locais”
Essa segue a lógica “diversificar fornecedores”. Em princípio, diversificar é bom. Na prática, essa reação acontece em cima do pânico, não em cima de uma análise.
O trade-off real do LLM local — custo e energia, não geopolítica — já está medido no artigo Qwen 9B na RTX 4070 gasta 0,68 Wh por mil tokens. Para um desktop já comprado, local vale. Mas essa decisão é sobre custo e privacidade, não sobre “o Pentagon pode fechar o Claude amanhã”.
Confundir as duas razões leva você a montar harness de troca entre três provedores quando um só resolveria.
Reação correta: desenhe CLAUDE.md e fluxos de trabalho sem acoplamento forte a um modelo específico (regra geral boa de qualquer forma). Mas não migre no susto. A arquitetura MCP (Model Context Protocol) ajuda nesse desacoplamento sem exigir que você se mude.
Reação 3: “Vou parar de depender de LLM externo”
Essa é a mais filosófica, e tenho simpatia por ela. Mas o que o Pentagon fez não é um sinal contra LLM externo. É um sinal contra concentrar risco em um só fornecedor. Isso vale para AWS, Cloudflare, GitHub, Anthropic — e Vercel, Supabase, qualquer coisa que você use sem plano B.
Se a sua resposta a cada designação do Pentagon é “vou parar de usar categoria inteira de infra”, você vai acabar sem infra.
Reação correta: identifique as 2-3 ferramentas que você usa onde um apagão de 48h quebra o seu trabalho. Para cada uma, tenha um plano B documentado (não um plano B imaginado). Para Claude Code, meu plano B é Codex CLI com API key separada da Anthropic. Está escrito em três linhas no README.md do dotfiles.
O que a RSP realmente diz (e por que isso é relevante)
A Responsible Scaling Policy da Anthropic chegou na v3.4 (efetiva 8 de julho de 2026). Os modelos atuais estão classificados em ASL-3. ASL-3 significa:
- Proteções específicas contra uso em armas CBRN (químicas, biológicas, radiológicas, nucleares)
- Padrão de segurança reforçado contra roubo de pesos do modelo
- Responsible Scaling Officer com reporte ao board
- Canais anônimos de denúncia interna
É esse mesmo compromisso que irritou o Pentagon: a Anthropic recusa aplicações onde “guardrails” soam como “limitação militar”. A RSP não é marketing — é a razão direta da designação.
Se você constrói software sobre Claude e os seus clientes precisam desse rigor (saúde, finanças, educação, legal), a RSP é um ativo. Se você precisa do oposto (defesa, vigilância sem limite), o Claude não serve e nunca serviu. Essa linha ficou mais explícita agora, não mudou.
O princípio que não muda
Políticas vão mudar. O Pentagon vai revisar a designação. O ASL vai subir para 4 quando os modelos chegarem lá. OpenClaw vai virar outra coisa. A filosofia de design do CLAUDE.md — estruturar contexto e comunicar intenção para a IA — continua eficaz em todo esse ciclo.
Desenhe assumindo que as regras vão mudar. Isso vale para OAuth, para cadeia de suprimentos, para preço de token, para hardware. Reação ponderada bateu reação rápida nove em cada dez vezes nesses dois meses, pelo menos no meu círculo.
Eu continuei no MAX. Deixei o OpenClaw de lado (uso o Claude Code CLI oficial agora), mantive Codex CLI como plano B, e segui escrevendo AGENTS.md como se o próximo esclarecimento viesse amanhã. Porque provavelmente vem.
ken imoto · WebRTC & Voice AI engineer · kenimoto.dev · TabNews
 Livro relacionado Practical Claude Code Tutorial de Claude Code | padrões de CLAUDE.md, design de Plan Mode e workflows de equipe Ver a página do livro →
Este artigo foi útil?